SentinelOne Singularity Platform: Yapay Zeka Güçlü XDR
Kurumsal uç nokta güvenliğinde en büyük operasyonel darboğaz, binlerce ayrık telemetri sinyali arasından gerçek saldırı patikasını ayıklamak ve bunu yaparken ağ gecikmesine veya bulut bağlantısına bağımlı kalmamaktır. SentinelOne Singularity Platformu; EPP, EDR ve XDR katmanlarını uç nokta çekirdeğinde (kernel) çalışan tek bir otonom ajan mimarisinde birleştirerek bu problemi çözmeyi hedefler.
Bu incelemede, platformun çekirdek düzeyindeki işlem takip mekanizmasını, patentli Storyline™ korelasyon modelini, fidye yazılımlarına karşı VSS tabanlı Rollback davranışını ve Purple AI entegrasyonunu SOC mühendisliği perspektifinden ele alıyoruz.
Platform Mimarisi ve Güvenlik Bileşenleri
Yönetici Özeti
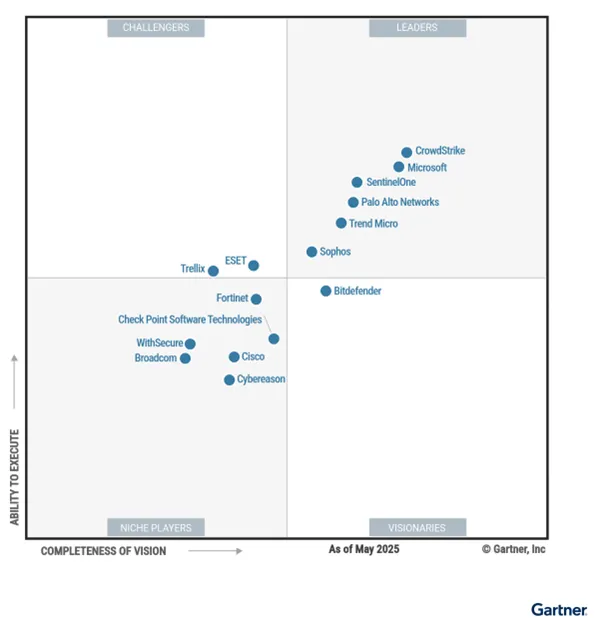
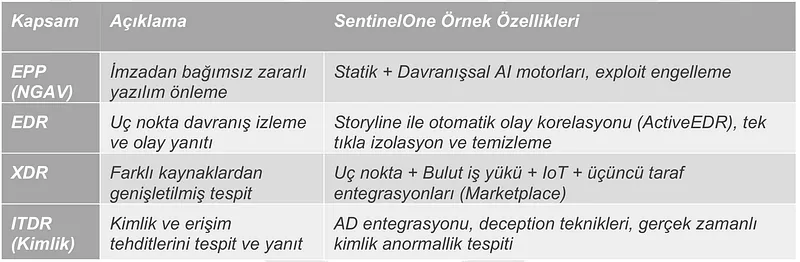
SentinelOne Singularity Platform, günümüzün hızla değişen siber güvenlik tehdit ortamlarına karşı, yapay zekâ (AI) destekli ve otonom çalışan bir çözüm sunmaktadır. Platform, uç nokta koruması (EPP), uç nokta tespiti ve yanıtı (EDR), genişletilmiş tespit ve yanıt (XDR) ile kimlik tabanlı tehdit tespiti ve yanıtı (ITDR) gibi çeşitli güvenlik özelliklerini tek bir platformda birleştirerek bütünleşik koruma sağlar. Gartner’ın 2024 Magic Quadrant raporunda, üst üste dördüncü kez “Lider” olarak konumlandırılmasının yanı sıra, MITRE ATT&CK testlerinde %100 tespit başarısı ile dikkat çekmektedir.
SentinelOne’ın özellikleri arasında çevrimdışı çalışma yeteneği, otomatik olay yanıtı ve dosya geri alma (rollback) gibi kritik fonksiyonlar bulunur. Bu platform, kurumlara hızlı kurulum, yüksek tespit başarısı ve entegre görünürlük sunarak güvenlik operasyonlarını daha verimli hale getirir. Ayrıca, Zero Trust stratejilerini destekleyerek kurumların siber güvenlik altyapısını güçlendirir.
Bu rapor, SentinelOne Singularity Platform’un mimarisini, tehdit tespit yöntemlerini, yönetim konsolu bileşenlerini, kimlik güvenliği modülünü, lisanslama seçeneklerini ve rakip ürünlerle karşılaştırmalı analizlerini kapsamlı şekilde incelemektedir. Ek olarak, örnek senaryolar, MITRE eşlemeleri ve uygulama önerileriyle desteklenmiştir.
SentinelOne Singularity Platform Mimari ve Güvenlik Bileşenleri
SentinelOne Singularity Platform, çok katmanlı bir güvenlik mimarisi sunarak, yalnızca uç nokta korumasını değil, aynı zamanda tehdit tespiti ve yanıtını da birleştirir. “Tek ajan — çoklu motor” mimarisi, tüm bu güvenlik fonksiyonlarını tek bir ajan aracılığıyla sunarak işletme verimliliğini artırır. Hafif yapılı SentinelOne ajanı, işletim sistemi çekirdeği seviyesinde çalışarak dosya sistemi, işlem ve bellek aktivitelerini gerçek zamanlı izler.
Bu platformda, Statik Yapay Zeka (AI) motoru ve Davranışsal Yapay Zeka motoru gibi iki temel yapay zeka motoru entegre bir şekilde çalışır. Statik motor, dosyanın imzasını veya hash’ini dikkate almadan yapısını ve kod özelliklerini değerlendirerek tehditleri önceden engeller. Davranışsal AI motoru ise, süreçler arası ilişkiler, API çağrıları ve ağ bağlantıları gibi etkileşimleri izleyerek, anormal davranışları tespit eder. Bu yapılar, özellikle sıfır gün (0-day) tehditleri ve imzasız saldırılar için kritik bir koruma sağlar.
Otonom Karar Yeteneği: SentinelOne, tehditleri analiz etme ve yanıt verme konusunda otonom kararlar alabilir. Ajanlar, internet bağlantısı olmasa bile tehditleri tespit edip engelleyebilir. Bu, özellikle izole ağlar veya kritik altyapılar için önemlidir.
Merkezi Yönetim Konsolu ve Ölçeklenebilirlik: SentinelOne’ın merkezi yönetim konsolu, bulut tabanlı veya on-premise olarak yapılandırılabilir. Çok kiracılı (multi-tenant) mimarisi sayesinde, farklı ekipler için rol bazlı erişim kontrolleri tanımlanabilir. Ayrıca, 500.000'den fazla ajanı yönetebilecek elastik bir altyapıya sahiptir.
Tehdit Tespiti ve Derinlemesine Görünürlük
SentinelOne Singularity Platform, çok katmanlı bir tehdit tespit mimarisiyle, bilinen ve gelişmiş tehditlere karşı kapsamlı koruma sağlar. Bu mimari, dosya ve süreçleri her iki aşamada analiz eder:
- On-Write (Yazma Aşamasında) Statik Analiz: Dosya henüz diske yazılmadan önce, yapısı ve kod özellikleri değerlendirilerek tehditler önceden engellenir.
- On-Execute (Çalıştırma Aşamasında) Davranışsal Analiz: Dosya çalıştırıldığında, uygulama içindeki işlemler, API çağrıları, ağ bağlantıları ve sistemdeki değişiklikler izlenerek anormal davranışlar tespit edilir.
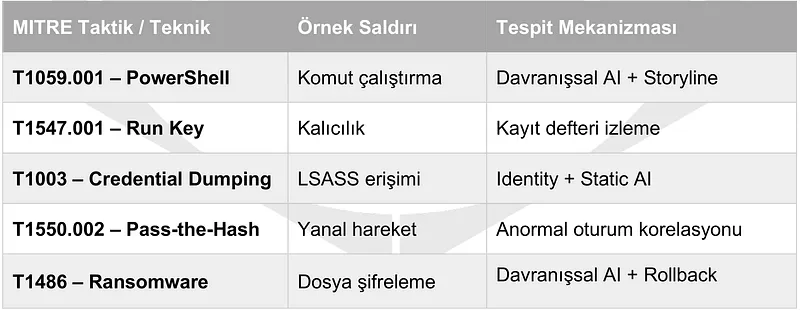
Bu yaklaşım, özellikle sıfır gün tehditleri (0-day) ve imzasız saldırılar için kritik bir avantaj sunar. SentinelOne ayrıca, Deep Visibility modülü ile güvenlik ekiplerine olayların bağlamsal zaman çizelgesini görselleştirerek daha derinlemesine analiz yapma imkanı tanır.
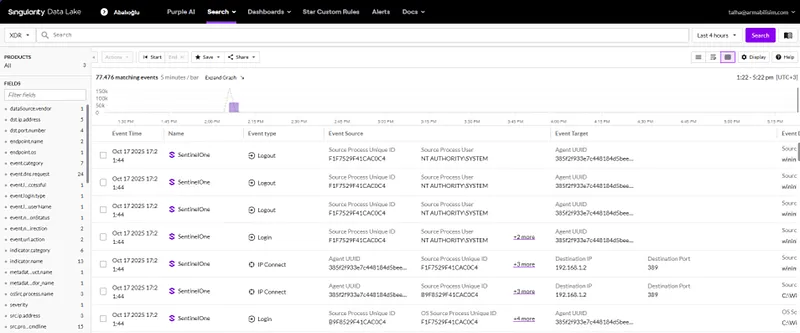
Deep Visibility modülü SentinelOne’ı klasik bir önleme aracından çıkarıp, olayların bağlamsal olarak anlaşılmasını ve hızlı müdahaleyi mümkün kılan tam teşekküllü bir güvenlik operasyon platformuna dönüştürür.
MITRE ATT&CK Eşlemeleri ve Storyline Teknolojisi: SentinelOne, MITRE ATT&CK çerçevesi ile doğrudan ilişkilidir ve tehditler zaman çizelgesi bağlamında görselleştirilir. Storyline teknolojisi, her olayı bir “Storyline ID” ile etiketleyerek analistlerin olayları daha hızlı ve doğru bir şekilde incelemesine olanak tanır.
Tespit Motoru Kategorileri
SentinelOne'ın ürettiği her alarm bir tespit motoruna bağlanır. Hangi motorun tetiklendiğini bilmek, analiste kararın çalıştırma öncesinde mi yoksa çalışma anında mı verildiğini ve incelemeye nereden devam edeceğini gösterir:
| Kategori | Aşama | Tespit Motorları | Neyi Değerlendirir |
|---|---|---|---|
| Reputation (İtibar) | Çalıştırma öncesi | Reputation | Nesnenin hash değeri; yerel olarak ya da bulut tehdit istihbaratından bilinir. |
| Static AI | Çalıştırma öncesi | Static AI, Static AI – Suspicious | Kötü amaçlı ve zararsız örneklerle eğitilmiş denetimli makine öğrenmesi modelinin dosya özelliklerine verdiği skor. |
| Behavioral AI | Çalışma anı | Executables; Documents, Scripts; Lateral Movement; Anti Exploitation / Fileless; Potentially Unwanted Applications; Application Control; Detect Interactive Threat | Süreç, bellek ve ağ davranışı; betik kötüye kullanımı, yanal hareket, web ve ağ saldırıları, etkileşimli (komut satırı) saldırılar ve yalnızca bellekte çalışan (fileless) teknikler dahil. |
Olay Yanıtı ve Güvenlik Otomasyonu
SentinelOne, siber tehditlere karşı hızlı ve doğru müdahale için gelişmiş bir olay yanıtı ve güvenlik otomasyonu sağlar. Bu özellikler, tehditlerin hızlı bir şekilde etkisiz hâle getirilmesini ve kurulumların kolayca geri alınmasını sağlar.
Isolate Device (Cihaz İzolasyonu): Kritik tehditler tespit edildiğinde, cihaz ağdan izole edilerek yalnızca yönetim konsoluna erişim sağlanır. Bu, yanal hareket ve veri sızdırma girişimlerini engeller.
Ajanlar; süreçler, dosya işlemleri, ağ bağlantıları, oturumlar ve bellek aktiviteleri gibi olayları sürekli kaydeder. Bu veriler, lisans paketine göre 14–90 gün arasında saklanır ve SentinelOne’ın sadeleştirilmiş sorgu dili S1QL ile analiz edilebilir. Teknik bilgi gerektirmeyen bu dil sayesinde, örneğin son 180 gün içinde “net user” komutunu çalıştıran süreçler kolayca listelenebilir:
SELECT Timestamp, DeviceName, ProcessName, CommandLine
FROM ProcessActivities
WHERE LOWER(CommandLine) LIKE '%net user%' AND Timestamp > NOW()-180d;
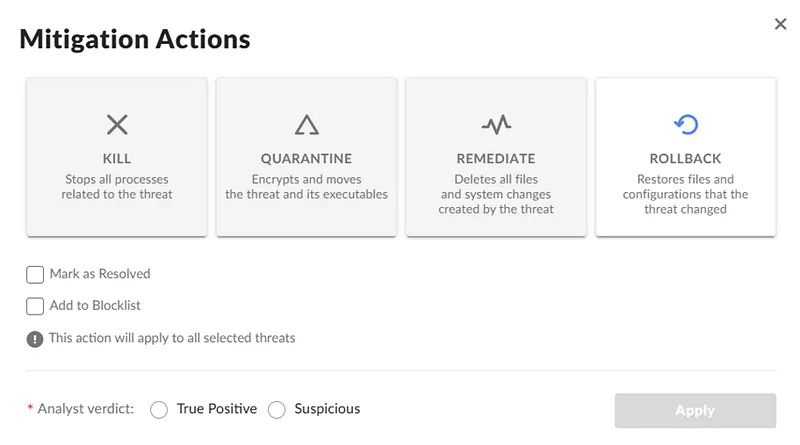
1-Click Remediation & Rollback: Fidye yazılımı gibi tehditlerin ardından, dosyalar ve sistem ayarları hızlıca geri yüklenebilir. Platform, saldırıdan önceki dosya sürümlerini saklayarak, tehditten hemen sonra verilerin güvenli bir şekilde geri alınmasını sağlar.
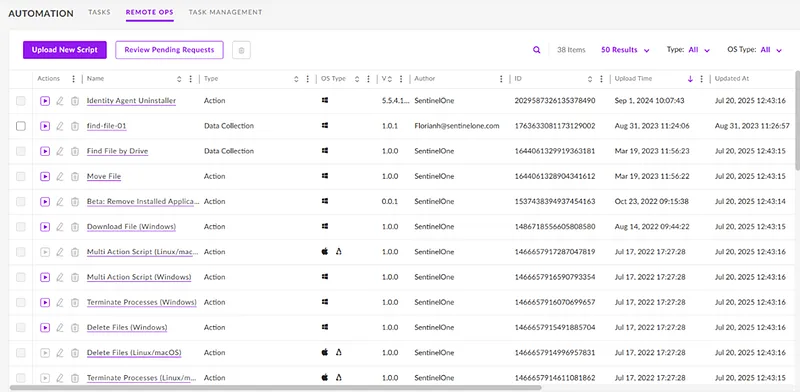
Konsol üzerindeki Automation / RemoteOps sekmesi, olay anında veya rutin operasyonlarda uç noktalarda toplu ya da zamanlanmış komutlar çalıştırmaya olanak tanır. Örneğin, servis kapatma, log toplama veya adli analiz için bellek dökümü alma gibi işlemler yüzlerce cihaza eş zamanlı olarak uygulanabilir.
Ayrıca, API tabanlı entegrasyonlar sayesinde SentinelOne, diğer güvenlik ve IT sistemleri ile otomatik aksiyonlar tetikleyebilir. Örneğin, bir SIEM kuralı şüpheli bir hesap kilitlenmesini tespit ettiğinde, SentinelOne API üzerinden bu hesabın bağlı olduğu cihazları bulabilir ve otomatik olarak izole edebilir.
Politika Yönetimi ve Güvenlik Yapılandırması
SentinelOne, kuruluşların farklı gereksinimlerine göre özelleştirilebilen politikalar sunar. Bu politikalar, cihazlar ve ağ segmentleri üzerinde granular kontroller sağlayarak, farklı güvenlik seviyeleri tanımlanmasına olanak tanır. Politikalar iki ana modda çalışabilir:
- Detect-Only (Sadece Tespit): Bu modda, tehditler tespit edilir ancak müdahale edilmez. Yalnızca uyarı üretilir.
- Protect (Koruma): Tehditler tespit edilip otomatik olarak engellenir.
SentinelOne konsolunda tanımlanabilen başlıca politika türleri şunlardır:
- Threat Protection: Statik ve davranışsal AI eşikleri, otomatik yanıt davranışları.
- Device & Firewall Control: USB cihazların engellenmesi, port bazlı erişim kısıtlamaları.
- Network Control (Ranger): Ajanların ağ segmentlerinde keşif yaparak ajan yüklü olmayan cihazları tespit etmesi.
- Exclusions: Dosya, dizin veya hash bazlı istisna tanımlamaları. Bu alan dikkatli kullanılmalıdır; aşırı istisna tanımlamaları güvenlik kör noktaları yaratabilir.
Politikalar hiyerarşik kalıtım (inheritance) ile yönetilebilir; üst düzeyde tanımlanan kurallar alt gruplarda özelleştirilebilir. Ayrıca JSON formatında dışa aktarılabilir ve versiyon kontrolü yapılabilir, bu da değişikliklerin izlenmesini ve geri alınmasını kolaylaştırır.
Politika Koruma Modları
Politika koruma modu, ajanın bir tehdidi yalnızca raporlayıp raporlamayacağını ya da makine hızında otonom olarak engelleyip engellemeyeceğini belirler. Yönetim konsolunda incelemeye başlamadan önce aktif modu kontrol edin: koruma politikasında, alarm analiste ulaştığında müdahale çoktan uygulanmış olabilir.
| Mod (Malicious / Suspicious) | Kötü Amaçlı Tehditler | Şüpheli Tehditler | Tipik Kullanım |
|---|---|---|---|
| Detect / Detect | Yalnızca alarm | Yalnızca alarm | İlk kurulum ve ince ayar; otonom aksiyon yok. |
| Protect / Detect | Policy Protect Level'a göre otomatik engellenir | Yalnızca alarm | Yaygın üretim ortamı başlangıç ayarı. |
| Protect / Protect | Otomatik engellenir | Otomatik engellenir | Sıkılaştırılmış uç noktalar ve yüksek riskli gruplar. |
Lisanslama, Paketler ve Dağıtım Seçenekleri
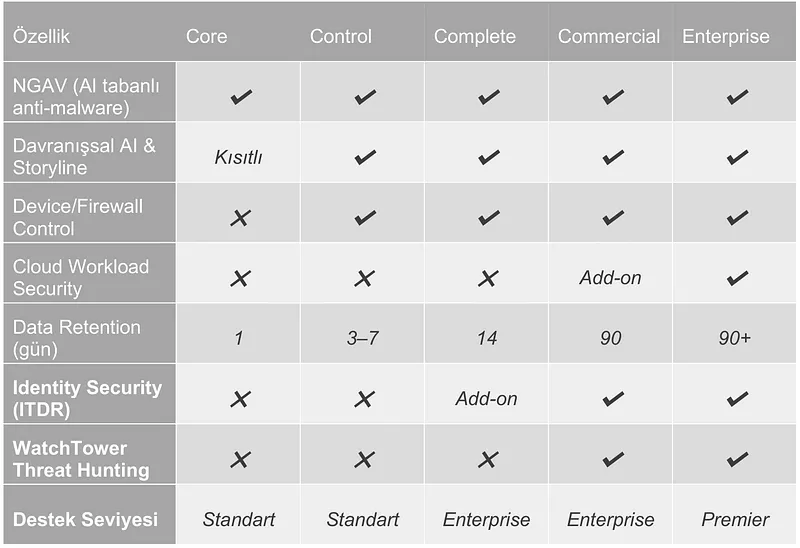
SentinelOne, kurumsal ihtiyaçlara göre esnek bir lisanslama modeli sunar. Farklı paketler, kurumların ölçeğine ve güvenlik gereksinimlerine göre yapılandırılabilir:
- Core: Temel NGAV ve sınırlı EDR özellikleri.
- Control: Cihaz ve ağ kontrolü (USB, firewall) gibi yönetim yetenekleri içerir.
- Complete: En popüler paket olup, davranışsal AI, XDR entegrasyonları, 14 günlük telemetri saklama ve RemoteOps gibi gelişmiş özellikler sunar.
- Commercial: Kimlik güvenliği modülü ve WatchTower yönetimli tehdit avcılığı gibi özelliklere sahiptir.
- Enterprise: Sınırsız ölçek, özel AI modülleri (Purple AI, Agentic SOC Analyst) içerir.
Entegrasyonlar ve Ekosistem
SentinelOne, 70'ten fazla hazır entegrasyon modülü sunarak, geniş bir entegrasyon ekosistemi sağlar. Bu entegrasyonlar, SIEM, SOAR, ITSM, IAM, NGFW, MDM/UEM, bulut servisleri (AWS, Azure), ve DevOps araçları gibi çeşitli sistemlerle uyumlu çalışır.
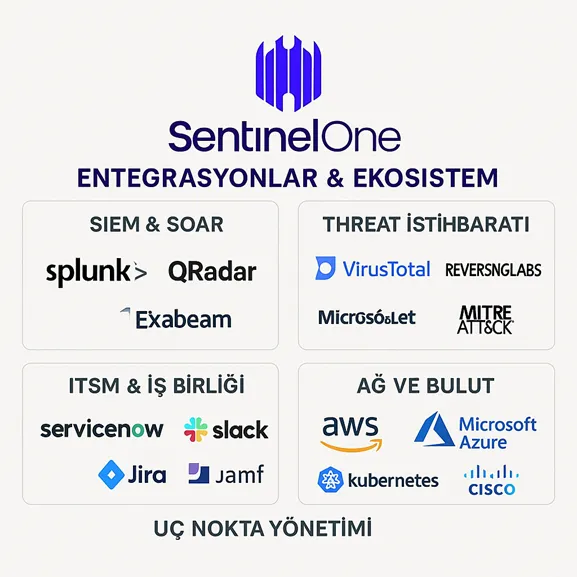
Bu entegrasyonlar sayesinde, platform, olay verilerinin aktarılmasını, otomatik aksiyonların tetiklenmesini ve güvenlik operasyonlarının merkezi olarak yönetilmesini sağlar.
Zafiyet Önceliklendirme ve Uyum
Singularity, uç noktalar ve bulut iş yükleri genelinde zafiyet yönetimini de kapsar:
- Risk temelli önceliklendirme: Yamalar yalnızca CVSS skoruna göre değil, gerçek dünyadaki istismar edilebilirlik ve varlık kritikliğine göre sıralanır; böylece en önemli varlıklar önce yamalanır.
- Daha hızlı düzeltme: Otomatik ve bağlama duyarlı düzeltme önerileri, tespit ile yama arasındaki süreyi kısaltır.
- Uyum raporlaması: Düzeltme süreçleri NIST, CIS, PCI-DSS gibi çerçevelere ve siber sigorta gerekliliklerine göre izlenip raporlanır; denetçilere ve paydaşlara doğrulanabilir bir iz sunar.
Uyumluluk ve Güvenlik
SentinelOne, sektördeki güvenlik standartlarına ve yasal düzenlemelere tam uyum sağlar. KVKK, GDPR gibi düzenlemelere uyumlu çalışır ve verileri şifreleyerek korur. Verilerin iletimi, TLS 1.2/1.3 ile yapılırken, bulutta ise AES-256 şifreleme ile güvence altına alınır. Veri saklama süresi, kullanılan lisans paketine göre değişir.
SentinelOne ayrıca, SOC 2 Type II, ISO 27001, FedRAMP High gibi sertifikalara sahiptir ve CMMC, HIPAA, PCI DSS gibi güvenlik standartlarına uyum desteği sunar.
Yapay Zeka Destekli XDR
Giriş: Otonom Güvenliğin Yeni Paradigması
Modern siber güvenlik tehditleri, hız ve karmaşıklık açısından geleneksel savunma mekanizmalarını aşan bir seviyeye ulaşmıştır. Bu yeni tehdit ortamında, SentinelOne Singularity Platformu, reaktif ve silolanmış güvenlik yaklaşımlarını temelden değiştiren otonom bir paradigma sunmaktadır. Platformun stratejik vizyonu, uç nokta (endpoint), bulut (cloud) ve kimlik (identity) gibi kritik güvenlik alanlarını tek bir otonom çatı altında birleştirerek, geleneksel güvenlik silolarını yıkmak ve bütünsel bir koruma sağlamaktır. Bu yaklaşımın stratejik önemi, güvenlik operasyonlarını basitleştirmenin ötesinde, tehditlere makine hızında yanıt vererek iş riskini minimize etme ve siber dayanıklılığı artırma potansiyelinde yatmaktadır.
SentinelOne’ın mimarisi, pazardaki rekabetçi konumunu şekillendiren üç temel prensip üzerine inşa edilmiştir:
- Tek Ajan: Dağıtım ve yönetim karmaşıklığını azaltan, tüm uç noktalar için birleşik, hafif bir ajan mimarisi.
- Otonom Karar Mekanizması: Tehditleri bulut bağlantısından bağımsız olarak, doğrudan uç noktada sıfır gecikmeyle tespit edip engelleyen yerel yapay zeka.
- Birleşik Veri Düzlemi: Uç nokta, bulut ve kimlik verilerini tek bir veri gölünde toplayarak çapraz etki alanı analizi ve bütünsel tehdit avcılığı sağlayan merkezi bir veri katmanı.
Bu analiz, SentinelOne Singularity Platformu’nun temel mimarisini, otonom koruma mekanizmalarını, yapay zeka entegrasyonunu ve genişletilmiş tespit ve yanıt (XDR) yeteneklerini derinlemesine inceleyerek, platformun modern siber güvenlik ekipleri için sunduğu stratejik değeri ortaya koyacaktır.
Platformun Temel Mimarisi: Bütünleşik XDR Yaklaşımı
SentinelOne’ın mimari tasarımının arkasındaki stratejik mantık, farklı güvenlik ürünlerinin yarattığı “veri vergisi” ve entegrasyon borcunu ortadan kaldırarak toplam sahip olma maliyetini (TCO) düşürmektir. Geleneksel güvenlik yaklaşımlarının doğasında var olan operasyonel verimsizlikleri ve görünürlük boşluklarını çözmek üzere kurgulanan platformun birleşik veri düzlemi ve otonom ajan yapısı, güvenlik operasyonlarını merkezileştirir. Bu bütünleşik yaklaşım, tehditleri tek bir olaydan ibaret görmek yerine, uç noktadan buluta ve kimliğe uzanan bir saldırı zincirinin parçaları olarak analiz etme yeteneği kazandırarak, parçalanmış güvenlik altyapılarının yarattığı temel riskleri ortadan kaldırır.
Tek Ajan Mimarisi ve Operasyonel Verimlilik
SentinelOne, Windows, macOS ve Linux gibi farklı işletim sistemlerine sahip tüm uç noktalar için tek ve hafif bir ajan kullanır. Bu yaklaşımın en önemli operasyonel avantajı, dağıtım, güncelleme ve yönetim süreçlerini önemli ölçüde basitleştirmesidir. Ajanın kaynak kullanımı, uç nokta performansını olumsuz etkilemeyecek şekilde optimize edilmiştir:
- CPU Kullanımı: %0–4
- Bellek Kullanımı: ~20MB
- Disk Alanı: ~200MB
Bu düşük kaynak tüketimi, hem son kullanıcı cihazlarında hem de sunucu iş yüklerinde sistem performansını koruyarak, güvenlik operasyonlarının iş sürekliliğine minimum etkiyle yürütülmesini garanti eder.
Otonom Uç Nokta Zekası (On-Agent Intelligence)
SentinelOne ajanının en kritik mimari özelliği, tespit, önleme ve yanıt mantığını bulut bağlantısından bağımsız olarak yerel olarak çalıştırabilmesidir. Bu “on-agent” zeka, saldırı anında “sıfır gecikmeli” (zero-delay) koruma sağlar, analizin bulutta yapılmasını bekleyen çözümlere kıyasla anlık bir savunma avantajı sunar.
Ajanın Otonom Karar Mekanizması (On-Agent Intelligence), bir dosya veya sürecin güvenlik durumunu belirleyen kararları (Verdicts) üretir. Bu kararlar (Malicious, Suspicious, Benign), tehdit ciddiyetini ve alınacak otomatik eylemi belirlerken, SentinelOne’ın güvenlik politikalarının temelini oluşturur.
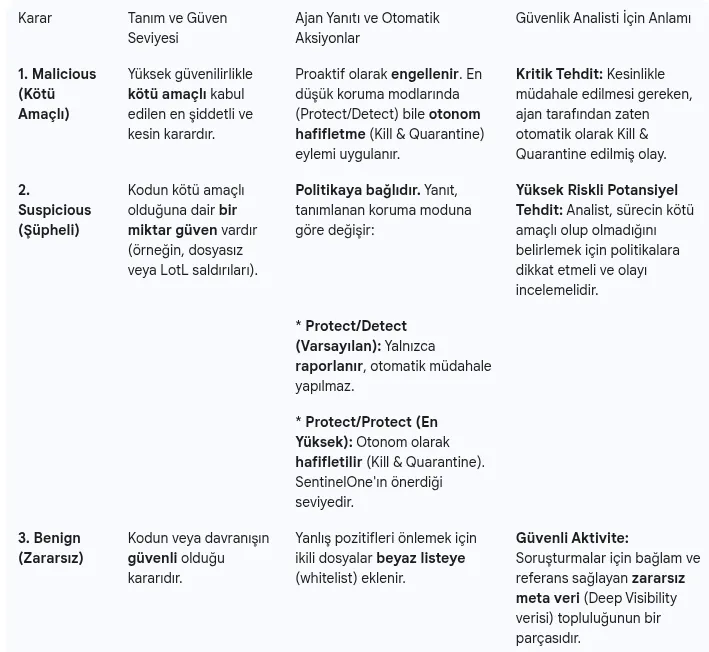
SentinelOne, riskin en aza indirilmesi için hem Malicious hem de Suspicious tehditlerin otomatik olarak Kill & Quarantine edilmesini sağlayan Protect/Protect modunun etkinleştirilmesini önermektedir. Bu, ajanın otonom zekasını en üst düzeyde kullanarak saldırganın hareket alanını sıfır gecikmeyle ortadan kaldırır.
Birleşik Veri Katmanı: Singularity Data Lake
Singularity Data Lake, platformun XDR yeteneklerinin temelini oluşturan ve SentinelOne tarafından “endüstride bir ilk veri gölü” olarak konumlandırılan merkezi bir veri katmanıdır. Uç nokta, bulut altyapısı, kimlik sistemleri ve üçüncü parti kaynaklardan gelen tüm telemetri verileri bu tek havuzda toplanır. Bu mimari, aşağıdaki temel avantajları sağlar:
- Bütünsel Görünürlük: Güvenlik ekipleri, farklı sistemlerden gelen verileri tek bir arayüzden sorgulayarak, bir saldırının uç noktadan buluta nasıl yayıldığını veya bir kimlik ihlalinin hangi kaynaklara erişim sağladığını bütünsel olarak görebilir.
- Çapraz Etki Alanı Korelasyonu: Verilerin tek bir havuzda toplanması, yapay zeka motorlarının normalde fark edilemeyecek kadar zayıf sinyalleri farklı etki alanlarında ilişkilendirerek karmaşık saldırı zincirlerini ortaya çıkarmasını sağlar.
- Standart Veri Yapısı: Farklı kaynaklardan gelen veriler, Open Cybersecurity Schema Framework (OCSF) standardında normalize edilir. Bu standardizasyon, verilerin tutarlı bir şekilde indekslenmesini ve DQL (Deep Visibility Query Language) gibi araçlarla verimli bir şekilde sorgulanmasını mümkün kılar.
Platformun bu temel mimari unsurları, tehditlere karşı sadece reaktif değil, aynı zamanda proaktif ve otonom bir savunma mekanizması oluşturmanın zeminini hazırlar.
Otonom Koruma ve Yanıt Mekanizmaları
SentinelOne Singularity Platformu’nun stratejik değeri, tehditleri insan müdahalesine gerek kalmadan, makine hızında otonom olarak engelleme ve etkisiz hale getirme kapasitesinde yatmaktadır. Bu yetenekler, Güvenlik Operasyonları Merkezi (SOC) ekiplerinin üzerindeki uyarı yorgunluğunu ve manuel müdahale yükünü doğrudan azaltarak, analistlerin daha stratejik ve karmaşık tehditlere odaklanmasına olanak tanır ve böylece operasyonel verimliliği optimize eder. Platformun otonom gücü, çok katmanlı yapay zeka motorları ve patentli teknolojilerin birleşiminden gelir.
Çok Katmanlı Güvenlik Motorları
Platform, tehdit yaşam döngüsünün farklı aşamalarına odaklanan iki temel yapay zeka motoru kullanır:
- Statik Yapay Zeka (Pre-Execution): Bu motor, dosyalar çalıştırılmadan önce devreye girer. Geleneksel imza tabanlı antivirüs çözümlerinin aksine, makine öğrenimi modellerini kullanarak dosyanın yapısını ve özelliklerini analiz eder. Bu sayede daha önce hiç görülmemiş (sıfırıncı gün) veya kendini sürekli değiştiren (polimorfik) zararlı yazılımları, imza gerektirmeden proaktif olarak engeller.
- Davranışsal Yapay Zeka (On-Execution): Bir süreç çalıştırıldıktan sonra, bu motor işletim sistemindeki davranışlarını, sistem çağrılarını ve diğer süreçlerle etkileşimlerini gerçek zamanlı olarak izler. Özellikle dosyasız (fileless) saldırıları, “Living off the Land” (LotL) tekniklerini ve bellek içi istismarları tespit etmek için tasarlanmıştır. Bu motor, bireysel olaylar yerine Saldırı Göstergeleri’ne (Indicators of Attack — IoA) odaklanarak, bir dizi şüpheli eylemin oluşturduğu saldırı zincirini tanır.
Storyline Teknolojisi ile Bağlamsal Analiz
SentinelOne’ın patentli Storyline™ teknolojisi, dosya oluşturma, kayıt defteri değişikliği, ağ bağlantısı ve süreçler arası etkileşimler gibi binlerce ham EDR olayını otomatik olarak ilişkilendirerek, tek bir anlaşılır ve eyleme geçirilebilir saldırı hikayesi haline getirir. Bu teknoloji, analistlerin yüzlerce ayrı uyarıyı manuel olarak birleştirmesi yerine, tehdidin başlangıç noktasından son etkisine kadar tüm adımlarını tek bir görsel arayüzde görmesini sağlar. Storyline™, kök neden analizini (Root Cause Analysis — RCA) saniyelere indirgeyerek uyarı yorgunluğunu önemli ölçüde azaltır ve müdahale süreçlerini hızlandırır.
Ransomware Rollback Mekanizması
Fidye yazılımı saldırıları karşısında en güçlü yanıtlardan biri olan Rollback mekanizması, saldırının neden olduğu hasarı geri almak için tasarlanmıştır. Mekanizmanın teknik adımları şöyledir:
- Davranışsal AI motoru, fidye yazılımı aktivitesini tespit eder ve kötü amaçlı süreci anında sonlandırır.
- Ajan, saldırıdan etkilenen tüm dosya ve sistem değişikliklerini Storyline™ ID’si altında ilişkilendirir.
- Analist tek bir tıkla Rollback komutunu verdiğinde, platform Windows VSS (Volume Shadow Copy) altyapısını kullanarak sadece bu Storyline ile ilişkili değişiklikleri saldırıdan hemen önceki temiz duruma geri yükler.
Bu hassas ve hedefli geri yükleme, fidye ödeme ihtiyacını ortadan kaldırarak iş sürekliliğini garanti eder.
Özelleştirilmiş Tespit ve Yanıt: STAR Kuralları
Storyline Active Response (STAR), güvenlik ekiplerine kendi ortamlarına özgü tehditler için özel tespit ve yanıt kuralları oluşturma imkanı tanıyan güçlü bir motordur. Analistler, tehdit avcılığı sırasında kullandıkları Deep Visibility Query Language (DQL) sorgularını, kalıcı ve otonom dedektörlere dönüştürebilirler. Bir STAR kuralı, belirli bir davranış kalıbıyla eşleştiğinde, önceden tanımlanmış otonom eylemleri tetikler:
- Alert: Yalnızca bir uyarı oluşturur.
- Kill Process: Kuralı tetikleyen süreci anında sonlandırır.
- Quarantine: Cihazı ağdan izole ederek yanal hareket riskini ortadan kaldırır.
Bu yetenek, SOC ekiplerinin reaktif tehdit avcılığından proaktif ve özelleştirilmiş korumaya geçiş yapmasını sağlayarak savunma duruşunu güçlendirir.
Yapay Zeka Güdümlü Güvenlik Operasyonları (The Autonomous SOC)
SentinelOne, “Otonom SOC” vizyonuyla, güvenlik operasyonlarını insan hızından makine hızına taşımanın stratejik önemini vurgulamaktadır. Bu vizyonun merkezinde, analistlerin iş yükünü hafifletip karar verme süreçlerini saniyelere indiren Generative ve Agentic AI teknolojileri yer alır. Bu yaklaşım, sadece tehditleri engellemekle kalmaz, aynı zamanda güvenlik ekiplerinin verimliliğini en üst düzeye çıkararak stratejik bir iş değeri yaratır.
Purple AI: Analist Yeteneklerini Güçlendirme
Purple AI, platformun içine yerleştirilmiş bir “yapay zeka güvenlik analisti” olarak işlev görür. Geleneksel güvenlik araçlarının ürettiği ham veriler ve karmaşık arayüzler yerine, Purple AI analistlere doğal bir etkileşim sunar. Temel yetenekleri şunlardır:
- Doğal Dil Sorgulama: Analistlerin “Bu cihazda son 24 saatte hangi PowerShell komutları çalıştırıldı?” gibi doğal dilde sorduğu soruları, platformun anladığı DQL sorgularına otomatik olarak çevirir.
- Otomatik Triyaj ve Özetleme: Binlerce uyarıyı analiz ederek en yüksek riskli olanları önceliklendirir, olayların özetlerini oluşturur ve analistlere rehberli soruşturma adımları sunar.
- Verimlilik Artışı: 2025 Gartner® Magic Quadrant™ raporunda belirtildiği üzere, bu yetenekler bir olayı anlama, araştırma ve çözme süresini (Mean Time to Respond — MTTR) %55'e kadar azaltabilmektedir.
Singularity Hyperautomation: Kodsuz Otomasyon (SOAR)
Singularity Hyperautomation, platformun yerleşik, kodsuz otomasyon motorudur. Bu motor, manuel müdahale gerektiren Tier-1 analist görevlerini otomatikleştirerek, kıdemli analistlerin proaktif tehdit avcılığına odaklanması için değerli zaman kazandırır ve operasyonel maliyetleri düşürür.
- Sürükle-Bırak İş Akışları: Analistler, sürükle-bırak arayüzü kullanarak karmaşık güvenlik iş akışları (playbook’lar) oluşturabilirler. Bu playbook’lar, bir tehdit tespit edildiğinde otomatik olarak çalışacak bir dizi eylemi tanımlar.
- Platform İçi ve Dışı Entegrasyon: Otomasyon, sadece SentinelOne platformu içindeki eylemleri (cihazı karantinaya alma gibi) değil, aynı zamanda üçüncü parti sistemlerle (SIEM, firewall, ITSM araçları) entegrasyonları da kapsar. Hyperautomation, bu yeteneğiyle geleneksel SOAR çözümlerinin yerini almayı hedefler.
AI-SIEM: Gerçek Zamanlı Veri Analizi
AI-SIEM konsepti, Singularity Data Lake üzerinde çalışarak geleneksel SIEM (Security Information and Event Management) yaklaşımlarını dönüştürür. Geleneksel SIEM’ler genellikle katı kurallara ve manuel olarak yazılan sorgulara dayanırken, AI-SIEM algoritmik bir analiz sunar.
- Gerçek Zamanlı, AI Destekli Tespitler: AI-SIEM, veri gölüne akan tüm verileri (uç nokta, bulut, kimlik) gerçek zamanlı olarak analiz eder. Makine öğrenimi algoritmaları, önceden tanımlanmış kuralların ötesine geçerek, normal davranıştan sapan anormal kalıpları ve gizli tehditleri tespit eder.
- Verimlilik ve Ölçeklenebilirlik: Bu yaklaşım, kural ve sorgu yönetimi için harcanan zamanı ortadan kaldırır ve büyük veri hacimlerinde daha verimli ve ölçeklenebilir bir tespit mekanizması sunar.
Bu yapay zeka ve otomasyon bileşenleri, platformun temel yeteneklerini bir adım öteye taşıyarak, güvenlik operasyonlarını daha akıllı, daha hızlı ve daha verimli hale getirir.
Genişletilmiş Tespit ve Yanıt (XDR) Yetenekleri
SentinelOne’ın XDR stratejisi, korumayı geleneksel uç noktaların ötesine taşıyarak kurumsal saldırı yüzeyinin tamamında bütünsel bir güvenlik duruşu sağlamayı amaçlar. Singularity Platformu, tek ajan ve birleşik veri gölü mimarisi sayesinde uç nokta, bulut ve kimlik verilerini sorunsuz bir şekilde birleştirerek, analistlere saldırıların tam bağlamını sunar.
Singularity Cloud Security (CNAPP)
SentinelOne’ın bulut güvenliği yaklaşımı, iki temel bileşeni birleştiren kapsamlı bir Cloud-Native Application Protection Platform (CNAPP) olarak tasarlanmıştır. Bu platform, hem bulut altyapısının güvenliğini hem de üzerinde çalışan iş yüklerinin korunmasını sağlar.
- CWPP (Cloud Workload Protection Platform): Bu modül, AWS, Azure ve GCP gibi bulut sağlayıcıları üzerindeki sanal makinelerin, konteynerlerin ve sunucusuz (serverless) iş yüklerinin çalışma zamanı (runtime) korumasına odaklanır. Özellikle Linux ortamlarında eBPF (Extended Berkeley Packet Filter) teknolojisinin kullanılması, geleneksel çekirdek modüllerinin (kernel modules) neden olabileceği sistem kararsızlığı ve “kernel panic” risklerini ortadan kaldırarak, çalışma zamanı güvenliğini daha güvenli ve kaynak-verimli bir şekilde sağlar.
- CSPM (Cloud Security Posture Management): Bu bileşen, bulut altyapısındaki yanlış yapılandırmaları, zayıf güvenlik ayarlarını ve uyumluluk ihlallerini tespit eder. SentinelOne’ın stratejik PingSafe satın alımı, mevcut ajan tabanlı korumaya güçlü ajan-sız (agentless) CNAPP yetenekleri ekleyerek bu alandaki vizyonunu dönüştürmüştür. Bu hamle, SentinelOne’ı bulut güvenliğinde reaktif bir oyuncu olmaktan çıkarıp, proaktif ve tam yaşam döngüsünü kapsayan bir lidere dönüştürerek “bulut güvenliğinin ne anlama geldiğini yeniden tanımlamaktadır.”
Singularity Identity Security (ITDR)
Platformun kimlik güvenliği modülü, Active Directory (AD) ve Azure AD gibi kritik kimlik altyapılarını hedef alan saldırılara karşı koruma sağlar. Bu modül, saldırganların ağ içinde yanal hareket etmek ve yetki yükseltmek için kullandığı gelişmiş teknikleri tespit edip engeller.
- Gelişmiş Saldırı Tespiti:
Pass-the-HashveGolden Ticketgibi, geleneksel güvenlik araçlarının gözden kaçırabileceği sofistike kimlik tabanlı saldırıları gerçek zamanlı olarak tespit eder. - Aldatma (Deception) Teknolojisi: Ajan, saldırganları yanıltmak için sahte kimlik bilgileri ve tuzak sistemler oluşturur. Bir saldırgan bu sahte kaynaklara erişmeye çalıştığında, güvenlik ekibi anında uyarılarak saldırı erken bir aşamada durdurulur.
Tehdit Avcılığı ve Adli Bilişim (Threat Hunting & Forensics)
Singularity Platformu, güvenlik ekiplerine proaktif tehdit avcılığı ve derinlemesine adli bilişim analizleri yapmaları için gelişmiş araçlar sunar.
- Deep Visibility (Event Search): Güvenlik analistleri, Deep Visibility Query Language (DQL) kullanarak Singularity Data Lake’te depolanan tüm uç nokta telemetrisi üzerinde saniyeler içinde arama yapabilir. Bu yetenek, belirli bir tehdit göstergesini (IOC) veya davranış kalıbını (TTP) tüm organizasyon genelinde arayarak proaktif tehdit avcılığı yapmayı ve olay sonrası adli analizleri derinleştirmeyi mümkün kılar.
- RemoteOps Forensics: Bu araç, olay müdahale (IR) ve dijital adli bilişim (DFIR) süreçlerini merkezi olarak orkestra etme yeteneği sunar. Güvenlik ekipleri, binlerce uç noktada eş zamanlı olarak uzaktan komut dosyaları (PowerShell, Bash vb.) çalıştırabilir, adli kanıtları (olay günlükleri, bellek dökümleri vb.) toplayabilir ve anında müdahale eylemleri gerçekleştirebilir. RemoteOps’un, mevcut ajanlar üzerinde çalıştığını ve yeni ajan dağıtımı için bir araç olmadığını belirtmek önemlidir.
Pazar Doğrulaması ve Rekabetçi Konumlandırma
Bir siber güvenlik platformunun teknik üstünlüğü, ancak bağımsız ve objektif üçüncü parti değerlendirmelerle kanıtlandığında stratejik bir anlam kazanır. SentinelOne Singularity Platformu’nun otonom koruma ve yapay zeka güdümlü verimlilik iddiaları, sektörün en saygın testleri ve analist raporları tarafından tutarlı bir şekilde doğrulanmaktadır.
MITRE ATT&CK Değerlendirme Sonuçları
MITRE Engenuity ATT&CK® Değerlendirmeleri, bir platformun gerçek dünya saldırı senaryoları karşısındaki tespit ve görünürlük yeteneklerini ölçen en prestijli testlerden biridir. SentinelOne, 2024 Kurumsal Değerlendirmesi’nde otonom yeteneklerini kanıtlayan olağanüstü sonuçlar elde etmiştir.
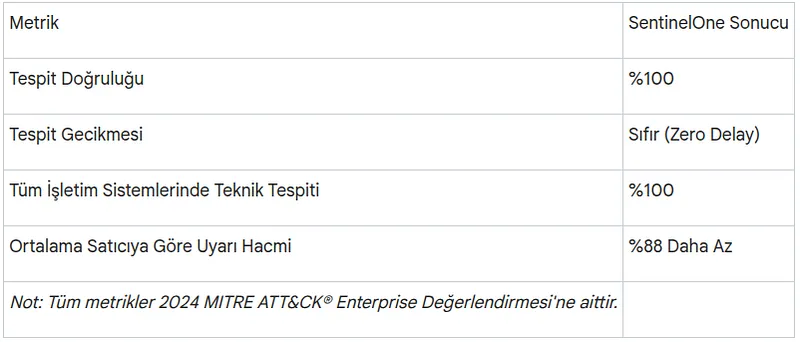
Bu sonuçlar arasında, ortalama bir satıcıdan %88 daha az uyarı üretilmesi, raporun en kritik verilerinden biridir. Bu metrik, platformun “Otonom SOC” vizyonunu somut bir şekilde doğrulamaktadır. Yapay zeka destekli filtreleme mekanizmasının etkinliği, analist tükenmişliğini (analyst burnout) önleyerek ve operasyonel verimliliği (OpEx) artırarak doğrudan bir iş değeri yaratır. Bu, teknik bir metriğin stratejik bir sonuca nasıl dönüştüğünün kanıtıdır.
Sektör Analisti Tanınırlığı
SentinelOne’ın pazardaki lider konumu, önde gelen sektör analistleri tarafından da teyit edilmektedir:
- Gartner® Magic Quadrant™ for Endpoint Protection Platforms: SentinelOne, art arda beş yıldır bu raporda bir “Lider” olarak tanınmaktadır. Bu tutarlılık, platformun vizyonunun bütünlüğünü ve pazarın ihtiyaçlarını karşılama yeteneğini göstermektedir.
- Frost & Sullivan: Şirket, SentinelOne’ı “Büyüme ve İnovasyon Lideri” olarak adlandırmıştır. Bu tanınırlık, platformun sadece mevcut tehditlere karşı değil, aynı zamanda geleceğin güvenlik zorluklarına yönelik stratejik yatırımlarına da işaret etmektedir.
Finansal Analist Perspektifi ve Büyüme
Platformun teknik ve pazar liderliği, finansal analistlerin de dikkatini çekmektedir. Önde gelen yatırım bankalarından Berenberg, SentinelOne için “Buy” (Al) notuyla analiz başlatmıştır. Berenberg’e göre, şirketin yıllık yinelenen gelirindeki (ARR) güçlü büyüme yörüngesi iki temel faktöre dayanmaktadır:
- Eski Nesil Antivirüslerden Yapay Zeka Güdümlü EPP’ye Geçiş: Kurumlar, artık imza tabanlı korumanın yetersiz kaldığını fark ederek SentinelOne gibi yapay zeka odaklı, otonom platformlara geçiş yapmaktadır.
- Orta Ölçekli Pazarda Güçlü Performans: SentinelOne, özellikle orta ölçekli işletmeler pazarında güçlü bir benimseme oranı yakalayarak sürdürülebilir bir büyüme ivmesi oluşturmuştur.
Bu dış doğrulamalar, SentinelOne Singularity Platformu’nun sunduğu teknik ve operasyonel avantajların somut pazar başarısına dönüştüğünün açık bir göstergesidir.
Siber Güvenlik Ekipleri için Stratejik Çıkarımlar
Bu analiz, SentinelOne Singularity Platformu’nun otonom, birleşik ve yapay zeka güdümlü mimarisiyle modern Güvenlik Operasyonları Merkezi (SOC) için stratejik bir dönüşüm platformu olduğunu ortaya koymaktadır. Geleneksel güvenlik silolarını yıkan bu bütünleşik yaklaşım, tehditlere karşı daha hızlı, daha akıllı ve daha verimli bir savunma hattı oluşturur. Platformun mimari üstünlükleri, “SentinelOne’ın mimarisi temelinde rakiplerinden nasıl ayrıştığı” sorusuna net yanıtlar vererek siber güvenlik profesyonelleri için somut avantajlara dönüşmektedir.
- Azaltılmış Müdahale Süresi (MTTR) ve Artan SOC Verimliliği Platformun otonom yanıt yetenekleri, Ransomware Rollback mekanizması ve Purple AI destekli triyaj süreçleri, insan müdahalesine olan bağımlılığı en aza indirir. MITRE ATT&CK® değerlendirmeleriyle kanıtlanan yüksek sinyal-gürültü oranı (%88 daha az uyarı), analistlerin yanlış pozitiflerle boğuşmak yerine gerçek ve kritik tehditlere odaklanmasını sağlar. Bu durum, ortalama müdahale süresini (MTTR) önemli ölçüde azaltır ve SOC ekiplerinin genel verimliliğini maksimize eder.
- Bütünleşik Görünürlük ve Azaltılmış Karmaşıklık Platformun mimari olarak siloları ortadan kaldırması, rakip ekosistemlerde zorunlu olan pahalı ve kırılgan API entegrasyonlarına olan bağımlılığı ortadan kaldırır. Tek ajan mimarisi ve Singularity Data Lake, EPP, CWPP ve ITDR gibi farklı güvenlik katmanlarını tek bir çatı altında birleştirerek, kurumların çok sayıda farklı güvenlik satıcısını yönetmenin getirdiği operasyonel karmaşıklığı, entegrasyon maliyetlerini ve görünürlük boşluklarını elimine eder.
- Geleceğe Yönelik Güvenlik Yatırımı SentinelOne’ın CNAPP (PingSafe satın alımı ile) ve AI SIEM gibi alanlara yaptığı yatırımlar, platformun bugünün tehditlerine hazır olduğunu gösterirken, Prompt Security satın alımı ile attığı adım çok daha ileri görüşlü bir vizyonu ortaya koymaktadır. Bu hamle, SentinelOne’ın stratejisini “AI için Güvenlik” (mevcut sistemleri AI ile korumak) yaklaşımından, “AI’ın Güvenliği” (kurumların kullandığı üretken yapay zeka araçlarını korumak) vizyonuna taşımaktadır. Bulut ve yapay zeka odaklı altyapılara geçiş yapan kurumlar için Singularity Platformu, bu yeni teknolojilerin getirdiği riskleri yönetebilecek, geleceğe dönük ve sürdürülebilir bir güvenlik yatırımı sunar. Bu vizyon, platformu teknolojik bir araç olmaktan çıkarıp, kurumların dijital dönüşüm yolculuğunda stratejik bir iş ortağı haline getirir.